Domain osi-schichtenmodell.de kaufen?
Wir ziehen mit dem Projekt
osi-schichtenmodell.de um.
Sind Sie am Kauf der Domain
osi-schichtenmodell.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain osi-schichtenmodell.de kaufen?
Was ist das OSI-Schichtenmodell?
Das OSI-Schichtenmodell ist ein Konzept, das die Kommunikation in Computernetzwerken in verschiedene Schichten unterteilt. Es besteht aus sieben Schichten, die jeweils spezifische Funktionen und Aufgaben haben. Das Modell ermöglicht eine klare Strukturierung und Standardisierung der Netzwerkkommunikation. **
Was ist ein OSI-Schichtenmodell?
Das OSI-Schichtenmodell ist ein Konzept, das die Kommunikation zwischen verschiedenen Computern und Netzwerken in Schichten organisiert. Es besteht aus sieben Schichten, die jeweils spezifische Funktionen und Aufgaben haben. Jede Schicht baut auf der darunterliegenden Schicht auf und ermöglicht so eine effiziente und standardisierte Kommunikation. **


Ähnliche Suchbegriffe für Intrusion
Top-Angebote
Produkte zum Begriff Intrusion:
-
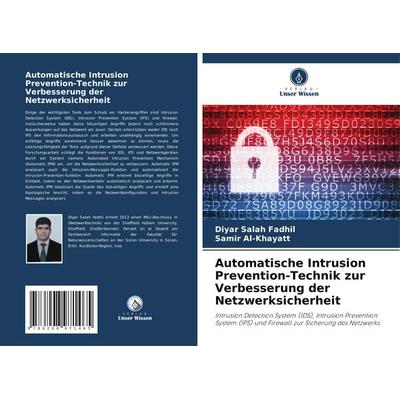
Automatische Intrusion Prevention-Technik zur Verbesserung der Netzwerksicherheit, Taschenbuch von Diyar Salah Fadhil,Samir Al-Khayatt, Verlag UnserAutomatische Intrusion Prevention-technik Zur Verbesserung Der Netzwerksicherheit, Taschenbuch Von Diyar Salah Fadhil,samir Al-khayatt, Verlag Unser Wissen, 978-620-8-97146-5, Seitenanzahl: 6035,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Was ist das Protokoll im OSI-Schichtenmodell?
Das Protokoll im OSI-Schichtenmodell ist eine Reihe von Regeln und Verfahren, die den Austausch von Daten zwischen verschiedenen Netzwerkgeräten ermöglichen. Jede Schicht des OSI-Modells hat ihre eigenen Protokolle, die spezifische Funktionen erfüllen, um sicherzustellen, dass die Daten korrekt übertragen werden. Diese Protokolle ermöglichen die Kommunikation zwischen den Geräten auf unterschiedlichen Ebenen des Netzwerks. **
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Was ist die Funktion eines Chassis Intrusion Headers?
Ein Chassis Intrusion Header ist ein Anschluss auf dem Motherboard eines Computers, der es ermöglicht, einen Sensor anzuschließen, der erkennt, ob das Gehäuse des Computers geöffnet wurde. Die Funktion dieses Headers besteht darin, dem System mitzuteilen, ob das Gehäuse manipuliert wurde, um unbefugten Zugriff auf die Hardware zu verhindern. Wenn der Sensor auslöst, kann das System entsprechend reagieren, beispielsweise durch das Auslösen eines Alarms oder das Herunterfahren des Systems. **
Was ist mit Kommunikationsstandards im OSI-Modell gemeint?
Kommunikationsstandards im OSI-Modell beziehen sich auf die spezifischen Regeln und Protokolle, die festlegen, wie Daten zwischen verschiedenen Netzwerkschichten übertragen und verarbeitet werden. Diese Standards stellen sicher, dass Geräte und Systeme miteinander kommunizieren können, unabhängig von ihrer Hersteller oder Implementierung. Beispiele für Kommunikationsstandards im OSI-Modell sind Ethernet, TCP/IP und HTTP. **
Was macht die Schicht 7 beim ISO/OSI-Schichtenmodell?
Die Schicht 7, auch bekannt als Anwendungsschicht, ist die oberste Schicht des ISO/OSI-Schichtenmodells. Sie ist für die Kommunikation zwischen Anwendungen auf verschiedenen Geräten zuständig. Hier werden Protokolle wie HTTP, FTP und SMTP verwendet, um den Austausch von Daten und Informationen zu ermöglichen. Die Schicht 7 stellt den Benutzern die Dienste und Schnittstellen zur Verfügung, die sie benötigen, um auf Netzwerkdienste zugreifen zu können. **
Top-Angebote
Produkte zum Begriff Intrusion:
-
Automatische Intrusion Prevention-Technik zur Verbesserung der Netzwerksicherheit, Taschenbuch von Diyar Salah Fadhil,Samir Al-Khayatt, Verlag UnserAutomatische Intrusion Prevention-technik Zur Verbesserung Der Netzwerksicherheit, Taschenbuch Von Diyar Salah Fadhil,samir Al-khayatt, Verlag Unser Wissen, 978-620-8-97146-5, Seitenanzahl: 6035,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist das OSI-Schichtenmodell?
Das OSI-Schichtenmodell ist ein Konzept, das die Kommunikation in Computernetzwerken in verschiedene Schichten unterteilt. Es besteht aus sieben Schichten, die jeweils spezifische Funktionen und Aufgaben haben. Das Modell ermöglicht eine klare Strukturierung und Standardisierung der Netzwerkkommunikation. **
-
Was ist ein OSI-Schichtenmodell?
Das OSI-Schichtenmodell ist ein Konzept, das die Kommunikation zwischen verschiedenen Computern und Netzwerken in Schichten organisiert. Es besteht aus sieben Schichten, die jeweils spezifische Funktionen und Aufgaben haben. Jede Schicht baut auf der darunterliegenden Schicht auf und ermöglicht so eine effiziente und standardisierte Kommunikation. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Was ist das Protokoll im OSI-Schichtenmodell?
Das Protokoll im OSI-Schichtenmodell ist eine Reihe von Regeln und Verfahren, die den Austausch von Daten zwischen verschiedenen Netzwerkgeräten ermöglichen. Jede Schicht des OSI-Modells hat ihre eigenen Protokolle, die spezifische Funktionen erfüllen, um sicherzustellen, dass die Daten korrekt übertragen werden. Diese Protokolle ermöglichen die Kommunikation zwischen den Geräten auf unterschiedlichen Ebenen des Netzwerks. **
Ähnliche Suchbegriffe für Intrusion
-
WatchGuard Intrusion Prevention Service 1-yr for M470 (WGM47131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1227,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Was ist die Funktion eines Chassis Intrusion Headers?
Ein Chassis Intrusion Header ist ein Anschluss auf dem Motherboard eines Computers, der es ermöglicht, einen Sensor anzuschließen, der erkennt, ob das Gehäuse des Computers geöffnet wurde. Die Funktion dieses Headers besteht darin, dem System mitzuteilen, ob das Gehäuse manipuliert wurde, um unbefugten Zugriff auf die Hardware zu verhindern. Wenn der Sensor auslöst, kann das System entsprechend reagieren, beispielsweise durch das Auslösen eines Alarms oder das Herunterfahren des Systems. **
-
Was ist mit Kommunikationsstandards im OSI-Modell gemeint?
Kommunikationsstandards im OSI-Modell beziehen sich auf die spezifischen Regeln und Protokolle, die festlegen, wie Daten zwischen verschiedenen Netzwerkschichten übertragen und verarbeitet werden. Diese Standards stellen sicher, dass Geräte und Systeme miteinander kommunizieren können, unabhängig von ihrer Hersteller oder Implementierung. Beispiele für Kommunikationsstandards im OSI-Modell sind Ethernet, TCP/IP und HTTP. **
-
Was macht die Schicht 7 beim ISO/OSI-Schichtenmodell?
Die Schicht 7, auch bekannt als Anwendungsschicht, ist die oberste Schicht des ISO/OSI-Schichtenmodells. Sie ist für die Kommunikation zwischen Anwendungen auf verschiedenen Geräten zuständig. Hier werden Protokolle wie HTTP, FTP und SMTP verwendet, um den Austausch von Daten und Informationen zu ermöglichen. Die Schicht 7 stellt den Benutzern die Dienste und Schnittstellen zur Verfügung, die sie benötigen, um auf Netzwerkdienste zugreifen zu können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.