Domain osi-schichtenmodell.de kaufen?
Wir ziehen mit dem Projekt
osi-schichtenmodell.de um.
Sind Sie am Kauf der Domain
osi-schichtenmodell.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain osi-schichtenmodell.de kaufen?
Was ist das OSI-Schichtenmodell?
Das OSI-Schichtenmodell ist ein Konzept, das die Kommunikation in Computernetzwerken in verschiedene Schichten unterteilt. Es besteht aus sieben Schichten, die jeweils spezifische Funktionen und Aufgaben haben. Das Modell ermöglicht eine klare Strukturierung und Standardisierung der Netzwerkkommunikation. **
Was ist ein OSI-Schichtenmodell?
Das OSI-Schichtenmodell ist ein Konzept, das die Kommunikation zwischen verschiedenen Computern und Netzwerken in Schichten organisiert. Es besteht aus sieben Schichten, die jeweils spezifische Funktionen und Aufgaben haben. Jede Schicht baut auf der darunterliegenden Schicht auf und ermöglicht so eine effiziente und standardisierte Kommunikation. **


Ähnliche Suchbegriffe für Krisenfall-Ransomware-Fachbücher-von
Top-Angebote
Produkte zum Begriff Krisenfall-Ransomware-Fachbücher-von:
-
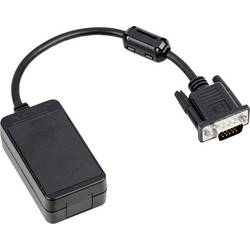
Kern KUP-05 KUP05 Datenschnittstelle WLAN zur Datenübertragung von Waagen zu PC oder TabletDer KERN Universal Port (KUP) ermöglicht den Austausch von Daten und Steuerbefehlen zwischen Waage und Netzwerk bzw. PC, mobilem Endgerät, Drucker etc. über mehrere Schnittstellen: RS-232, USB-Device, Ethernet, Bluetooth und WLAN. Damit sorgen wir für die perfekte Einbindung Ihrer KERN Waage in Fertigungs- oder Prozessketten, zugunsten eines einfachen, durchgängigen Arbeitsprozesses. Nach dem Prinzip „Plug and Play“ wird der KUP für RS-232 bzw. USB, Ethernet, Bluetooth oder WLAN lediglich auf den in das Gerät integrierten DB-15-Stecker aufgesteckt. Dadurch ist das Nachrüsten oder Austauschen von Schnittstellen komfortabel ohne Öffnen des Waagengehäuses oder komplizierten Einbau möglich. Diese Option bietet somit eine hohe Flexibilität bei geringen Mehrkosten.89,25 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre (NRPRR000BDWCALS12G)Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre1054,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wallis, Paul: DIE ECHOS VON EDEN [empfohlen von Erich von Däniken]DIE ECHOS VON EDEN [empfohlen von Erich von Däniken] , Welche verborgenen Fähigkeiten erwachen in uns durch unser neues Wissen? , Pleuelstangen & Teile > Motoren & Motorteile , Erscheinungsjahr: 20221104, Produktform: Leinen, Autoren: Wallis, Paul, Seitenzahl/Blattzahl: 224, Keyword: Aliens; Außerirdische; Bibel; Erich von Däniken; Heile Schrift; Kopp Verlag; Paul Wallis; Zecharia Sitchin; hebräisch, Fachschema: Europa / Geschichte, Kulturgeschichte~Militär~Grenzwissenschaften / Parapsychologie~Parapsychologie~PSI~Alien~Außerirdische Intelligenz, Fachkategorie: Europäische Geschichte~Mediale Fähigkeiten und übersinnliche Phänomene~UFOs und Außerirdische~Parapsychologie, Thema: Verstehen, Warengruppe: HC/Grenzwissenschaften, Fachkategorie: Moderne Kriegsführung, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: AMRA Verlag, Verlag: AMRA Verlag, Verlag: Nagula, Michael, Länge: 217, Breite: 145, Höhe: 30, Gewicht: 432, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Alternatives Format EAN: 9783954476374 9783954476381, Druckprodukt EAN: 9783954476336, Autor: 9783954475872, Ähnliches Produkt: 9783954476466, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 277942922,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Welche Qualifikationen sollte ein Migrant im Krisenfall haben?
Ein Migrant im Krisenfall sollte idealerweise über Sprachkenntnisse in der Landessprache verfügen, um sich verständigen zu können. Zudem sind Kenntnisse über die örtlichen Gegebenheiten, wie beispielsweise Notfallnummern oder Fluchtrouten, von Vorteil. Darüber hinaus ist es hilfreich, wenn der Migrant über grundlegende Erste-Hilfe-Kenntnisse verfügt, um sich und anderen im Notfall helfen zu können. **
-
Kann man Fachbücher von der Steuer absetzen?
Kann man Fachbücher von der Steuer absetzen? Ja, unter bestimmten Bedingungen können Fachbücher als Werbungskosten oder Betriebsausgaben steuerlich geltend gemacht werden. Voraussetzung ist, dass die Bücher beruflich genutzt werden und einen direkten Bezug zur ausgeübten Tätigkeit haben. Es ist wichtig, die entsprechenden Belege aufzubewahren und die Ausgaben in der Steuererklärung anzugeben. Es empfiehlt sich, im Zweifelsfall einen Steuerberater oder das Finanzamt zu konsultieren, um sicherzustellen, dass die Absetzbarkeit der Fachbücher korrekt erfolgt. **
-
Was ist das Protokoll im OSI-Schichtenmodell?
Das Protokoll im OSI-Schichtenmodell ist eine Reihe von Regeln und Verfahren, die den Austausch von Daten zwischen verschiedenen Netzwerkgeräten ermöglichen. Jede Schicht des OSI-Modells hat ihre eigenen Protokolle, die spezifische Funktionen erfüllen, um sicherzustellen, dass die Daten korrekt übertragen werden. Diese Protokolle ermöglichen die Kommunikation zwischen den Geräten auf unterschiedlichen Ebenen des Netzwerks. **


Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Top-Angebote
Produkte zum Begriff Krisenfall-Ransomware-Fachbücher-von:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kern KUP-05 KUP05 Datenschnittstelle WLAN zur Datenübertragung von Waagen zu PC oder TabletDer KERN Universal Port (KUP) ermöglicht den Austausch von Daten und Steuerbefehlen zwischen Waage und Netzwerk bzw. PC, mobilem Endgerät, Drucker etc. über mehrere Schnittstellen: RS-232, USB-Device, Ethernet, Bluetooth und WLAN. Damit sorgen wir für die perfekte Einbindung Ihrer KERN Waage in Fertigungs- oder Prozessketten, zugunsten eines einfachen, durchgängigen Arbeitsprozesses. Nach dem Prinzip „Plug and Play“ wird der KUP für RS-232 bzw. USB, Ethernet, Bluetooth oder WLAN lediglich auf den in das Gerät integrierten DB-15-Stecker aufgesteckt. Dadurch ist das Nachrüsten oder Austauschen von Schnittstellen komfortabel ohne Öffnen des Waagengehäuses oder komplizierten Einbau möglich. Diese Option bietet somit eine hohe Flexibilität bei geringen Mehrkosten.89,25 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist das OSI-Schichtenmodell?
Das OSI-Schichtenmodell ist ein Konzept, das die Kommunikation in Computernetzwerken in verschiedene Schichten unterteilt. Es besteht aus sieben Schichten, die jeweils spezifische Funktionen und Aufgaben haben. Das Modell ermöglicht eine klare Strukturierung und Standardisierung der Netzwerkkommunikation. **
-
Was ist ein OSI-Schichtenmodell?
Das OSI-Schichtenmodell ist ein Konzept, das die Kommunikation zwischen verschiedenen Computern und Netzwerken in Schichten organisiert. Es besteht aus sieben Schichten, die jeweils spezifische Funktionen und Aufgaben haben. Jede Schicht baut auf der darunterliegenden Schicht auf und ermöglicht so eine effiziente und standardisierte Kommunikation. **
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Welche Qualifikationen sollte ein Migrant im Krisenfall haben?
Ein Migrant im Krisenfall sollte idealerweise über Sprachkenntnisse in der Landessprache verfügen, um sich verständigen zu können. Zudem sind Kenntnisse über die örtlichen Gegebenheiten, wie beispielsweise Notfallnummern oder Fluchtrouten, von Vorteil. Darüber hinaus ist es hilfreich, wenn der Migrant über grundlegende Erste-Hilfe-Kenntnisse verfügt, um sich und anderen im Notfall helfen zu können. **
Ähnliche Suchbegriffe für Krisenfall-Ransomware-Fachbücher-von
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre (NRPRR000BDWCALS12G)Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre1054,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wallis, Paul: DIE ECHOS VON EDEN [empfohlen von Erich von Däniken]DIE ECHOS VON EDEN [empfohlen von Erich von Däniken] , Welche verborgenen Fähigkeiten erwachen in uns durch unser neues Wissen? , Pleuelstangen & Teile > Motoren & Motorteile , Erscheinungsjahr: 20221104, Produktform: Leinen, Autoren: Wallis, Paul, Seitenzahl/Blattzahl: 224, Keyword: Aliens; Außerirdische; Bibel; Erich von Däniken; Heile Schrift; Kopp Verlag; Paul Wallis; Zecharia Sitchin; hebräisch, Fachschema: Europa / Geschichte, Kulturgeschichte~Militär~Grenzwissenschaften / Parapsychologie~Parapsychologie~PSI~Alien~Außerirdische Intelligenz, Fachkategorie: Europäische Geschichte~Mediale Fähigkeiten und übersinnliche Phänomene~UFOs und Außerirdische~Parapsychologie, Thema: Verstehen, Warengruppe: HC/Grenzwissenschaften, Fachkategorie: Moderne Kriegsführung, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: AMRA Verlag, Verlag: AMRA Verlag, Verlag: Nagula, Michael, Länge: 217, Breite: 145, Höhe: 30, Gewicht: 432, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Alternatives Format EAN: 9783954476374 9783954476381, Druckprodukt EAN: 9783954476336, Autor: 9783954475872, Ähnliches Produkt: 9783954476466, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 277942922,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wallis, Paul: DIE NARBEN VON EDEN [empfohlen von Erich von Däniken]DIE NARBEN VON EDEN [empfohlen von Erich von Däniken] , Sind Erinnerungen an Alien-Begegnungen der wahre Grund für den Gottesglauben? , Pleuelstangen & Teile > Motoren & Motorteile , Erscheinungsjahr: 20220922, Produktform: Leinen, Autoren: Wallis, Paul, Übersetzung: Görden, Thomas, Seitenzahl/Blattzahl: 224, Keyword: Aliens; Außerirdische; Bibel; Erich von Däniken; Heilige Schrift; Kopp Verlag; Paul Wallis; Zecharia Sitchin; hebräisch, Fachschema: Europa / Geschichte, Kulturgeschichte~Altertum~Antike~Militärgeschichte~Grenzwissenschaften / Parapsychologie~Parapsychologie~PSI~Alien~Außerirdische Intelligenz, Fachkategorie: Europäische Geschichte~Mediale Fähigkeiten und übersinnliche Phänomene~UFOs und Außerirdische~Parapsychologie, Thema: Auseinandersetzen, Warengruppe: HC/Grenzwissenschaften, Fachkategorie: Antike Kriegsführung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: AMRA Verlag, Verlag: AMRA Verlag, Verlag: Nagula, Michael, Länge: 214, Breite: 139, Höhe: 29, Gewicht: 440, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Alternatives Format EAN: 9783954475902 9783954476329, Autor: 9783954475872 9783954476336 9783954476367, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 277942922,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann man Fachbücher von der Steuer absetzen?
Kann man Fachbücher von der Steuer absetzen? Ja, unter bestimmten Bedingungen können Fachbücher als Werbungskosten oder Betriebsausgaben steuerlich geltend gemacht werden. Voraussetzung ist, dass die Bücher beruflich genutzt werden und einen direkten Bezug zur ausgeübten Tätigkeit haben. Es ist wichtig, die entsprechenden Belege aufzubewahren und die Ausgaben in der Steuererklärung anzugeben. Es empfiehlt sich, im Zweifelsfall einen Steuerberater oder das Finanzamt zu konsultieren, um sicherzustellen, dass die Absetzbarkeit der Fachbücher korrekt erfolgt. **
-
Was ist das Protokoll im OSI-Schichtenmodell?
Das Protokoll im OSI-Schichtenmodell ist eine Reihe von Regeln und Verfahren, die den Austausch von Daten zwischen verschiedenen Netzwerkgeräten ermöglichen. Jede Schicht des OSI-Modells hat ihre eigenen Protokolle, die spezifische Funktionen erfüllen, um sicherzustellen, dass die Daten korrekt übertragen werden. Diese Protokolle ermöglichen die Kommunikation zwischen den Geräten auf unterschiedlichen Ebenen des Netzwerks. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.